「取引先から届いたセキュリティチェックシートに、『ペネトレーションテストを実施していますか』という項目があった。」
調べてみても、専門用語が多く、何をする検査なのか、何から決めればよいのかがつかめず、手が止まってしまった。そんな経験はありませんか?
ペネトレーションテストは、弱点を探すだけでなく、実際に侵入できるかまで確かめる検査です。
その分、実施前に決めることが多く、許可の取り方も欠かせません。
どの範囲を、いつ、誰に依頼するかは、この検査が何を確かめるものかを理解しているかで決まります。
この記事では、ペネトレーションテストの意味と目的、種類と流れ、費用の決まり方、依頼前に決めておくことを順に解説します。
この記事でわかること
- ペネトレーションテストの意味と目的
- 種類・流れ・費用の決まり方
- 実施前に必要な許可と取り決め
- 実施の時期と、依頼先を選ぶときの確認点
ペネトレーションテストとは?
ペネトレーションテストとは、攻撃者と同じ手口を使い、システムに実際に侵入できるかを確かめる検査です。
「侵入テスト」「侵入試験」「ペンテスト」と呼ばれることもあります。
建物の防犯に置き換えると、イメージしやすくなります。
防犯の専門家に、許可を得たうえで、実際に建物へ侵入を試みてもらいます。
そして、どこから入れて、どこまで進めたかを報告してもらいます。
ペネトレーションテストは、これをシステムに対して行うものです。
確かめるのは、弱点があるかどうかだけではありません。
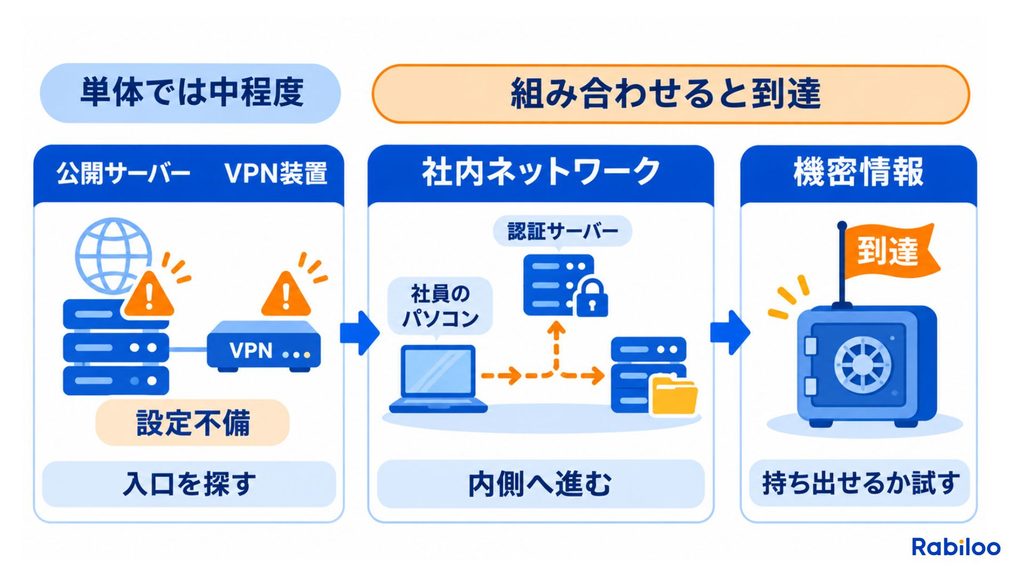
いくつかの弱点が重なったとき、顧客情報のような大切な情報まで届いてしまうかを確かめます。
たとえば、インターネットに公開しているWebサーバーや、社外から社内につなぐ仕組み(VPN)から入ります。
そこから社内のネットワークへ進み、重要な情報が入ったサーバーから、情報を外へ持ち出せるかを試します。
実施するのは、攻撃の手口に詳しいセキュリティの専門家です。
対象の範囲や期間、禁止事項は事前に決め、依頼した側の許可を得て行います。
ペネトレーションテストの目的と得られること
ペネトレーションテストの目的は、弱点の数や深刻度を測ることではありません。攻撃を受けたときに、会社がどんな被害を受けるかを確かめることです。
「その弱点から、実際に何が起きるのか」を確かめます。
一つひとつは深刻度が中程度の弱点でも、いくつかつながると、大きな被害に至る道すじになることがあります。
その道すじを実際にたどって見せられることが、このテストの価値です。
得られること① 弱点がつながった侵入の道すじ
単体では軽く見える不備でも、重なると何が起きるかがわかります。
どこから入り、何を経由して、何に届いたかが、道すじとして報告されます。
得られること② 今ある対策が働くか
セキュリティ製品を入れただけでは、攻撃に気づけるか、すぐ対応できるかまではわかりません。
実際に侵入を試すことで、今ある対策や監視の体制が働くかを確かめられます。
得られること③ 被害の大きさのイメージ
どの情報に、どこまで届いたかが具体的にわかるため、何から対策するかを決めやすくなります。
経営層や取引先に説明するときの材料にもなります。
報告書の内容
一般に、次のような内容がまとまります。
- 成功した侵入の経路
- 届いた情報の範囲
- 各弱点の危険度
- 改善の方法
指摘は、「システムの作り直しが必要なもの」と「設定や運用の見直しで直せるもの」に分けると、対応を進めやすくなります。
分からないこと
決めた想定の範囲しか調べないため、想定していない経路や、対象から外したシステムの弱点は見つかりません。
侵入できなかったからといって、弱点がないとは言えません。
1回のテストで、安全が保証されるわけでもありません。
結果は「今の守りを、限られた想定で試したもの」と受け止めると、重く見すぎることも、軽く見すぎることもなくなります。
ほかの検査や対策と組み合わせて、お互いの抜けを補う考え方が基本です。
実施の時期と頻度
行うタイミングの目安は、新しいシステムを公開する前と、大きな変更のあとです。
一般に、次のようなタイミングが挙げられます。
- 新しいシステムを公開する前
- 大きな機能追加や構成変更のあと
- 定期的な見直しのとき
- 取引先や業界の基準から求められたとき
頻度に決まりはありません。
システムをどれだけ変更するか、どれだけ重要かに合わせて決めます。
取引先や基準から求められる場合
取引先や業界の基準で、実施を求められることがあります。
たとえば、クレジットカード情報を扱う事業者向けの基準(PCI DSS)には、侵入テストに関する要件があります。
金融機関に対しては、金融庁が、規模に合った実践的なテストの実施を勧めています。
頻度や対象は、基準の版や事業者の区分によって変わります。
契約しているカード会社や、公式の情報で確かめておきましょう。
ペネトレーションテストの種類
ペ種類は、「何を対象にするか」と「テストする人に、どこまで情報を渡すか」の2つで分けて考えます。
対象による種類
次の5種類が代表的です。
| 種類 | 対象 | 確かめること |
|---|---|---|
| 外部 | インターネットに公開しているサーバーなど | 社外から社内へ入れるか |
| 内部 | 社内のネットワーク・パソコン | 入られたあと、別の機器へ広がれるか、管理者の権限を奪えるか |
| Webアプリケーション | Webサイト・業務システム・API | ログインを破られたり、データを盗まれたりしないか |
| クラウド | クラウド上のサーバーや権限の設定 | 必要以上の権限や、設定のミスがないか |
| ソーシャルエンジニアリング | 従業員・業務の手順 | 標的型メールなど、人をだます手口にだまされないか |
内部テストでは、社員のパソコンが1台乗っ取られた状態を出発点にします。
外部テストだけでは、中に入られたあと、被害がどこまで広がるかはわかりません。
スマートフォンアプリなどを対象にする場合もあります。
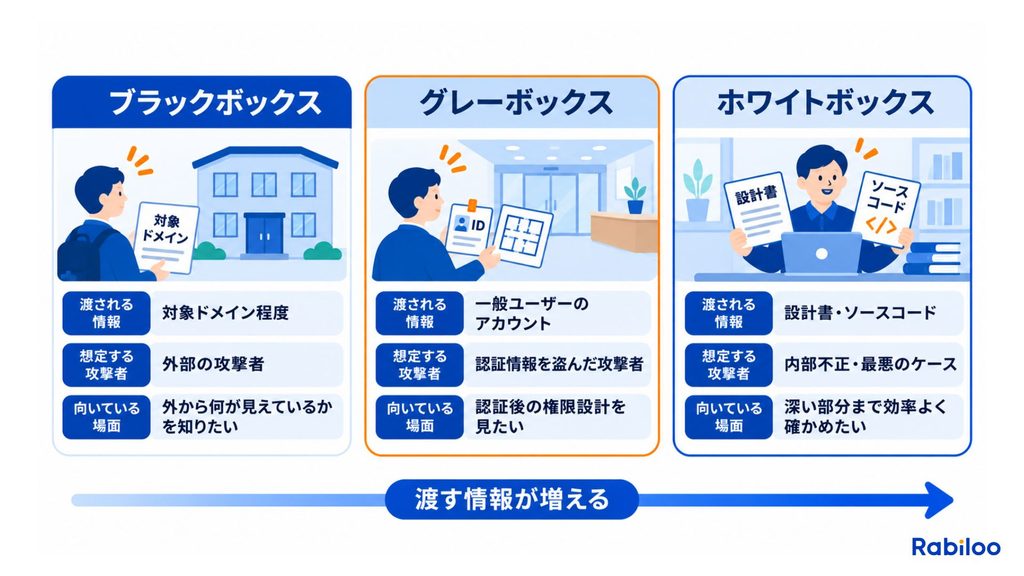
情報の渡し方による種類
テストする人に最初に渡す情報の量で、次の3つに分けられます。
| 手法 | 渡す情報 | 想定する攻撃者 | 向いている場面 |
|---|---|---|---|
| ブラックボックス | ほとんど渡さない(対象のドメイン程度) | 外部の攻撃者 | 社外から何が見えているかを知りたい |
| グレーボックス | 一般ユーザーのアカウントと、構成図の一部 | 取引先や、IDとパスワードを盗んだ攻撃者 | ログイン後の機能や、権限の設計を調べたい |
| ホワイトボックス | 設計書・ソースコード・管理者の情報 | 内部の不正や、最悪のケース | 深い部分まで効率よく調べたい |
ブラックボックスは、現実の攻撃者に近い条件で試せます。
ただし、期間は日数で決まっています。
情報集めに時間を使いすぎて、侵入後の確認まで進めないことがあります。
ホワイトボックスは、ソースコードまで読めるため、見つかる弱点が増えます。
その分、脆弱性診断やコードレビューと重なる部分が大きくなります。
限られた予算では、情報をほどよく渡す方法が選ばれやすいとされています。
TLPT(脅威ベースのペネトレーションテスト)・レッドチームテスト
金融庁の分析レポートは、TLPT(脅威ベースのペネトレーションテスト)を、より実践的なテストと説明しています。
攻撃者の戦術や手法を再現して疑似的な攻撃を仕掛け、侵入や改ざんができるかを確かめます。
あわせて、攻撃を検知できるか、対応が迅速で適切かまで検証する点が特徴です。
レッドチームテストとも呼ばれます。
同じレポートは、TLPTは特定のシステムに絞らず組織全体を対象とすることが望ましいとしています。
本番環境で、検知する側(ブルーチーム)には知らせずに行うことが望ましい、とも示されています。
なお、これは金融機関を対象にした文脈で示された内容です。
実施前に決めておくこと(範囲と許可)
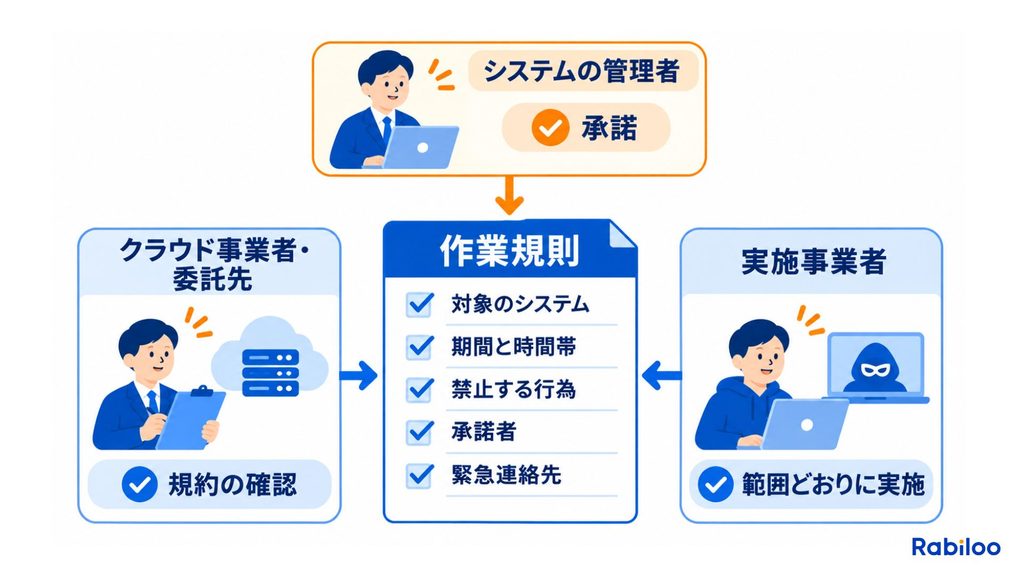
実施前に、対象の範囲・期間・禁止事項と、許可を出す人を決め、書面で合意しておく必要があります。
書面で合意する項目
作業規則となる合意書には、たとえば次の項目を入れます。
- 対象のシステムと範囲
- 実施する期間と時間帯
- 到達目標
- 禁止する行為
- 許可を出す人(承諾者)
- 緊急時の連絡先
- テスト後のデータの消去
本番環境で行う場合は、システムが不安定になるおそれがあります。
そのため、作業時間帯、禁止する攻撃手法、バックアップ、緊急連絡の体制も、事前に決めておきます。
法律との関係
許可を得ずに他人のシステムへ侵入を試みると、不正アクセス禁止法に触れるおそれがあります。
管理者の許可を得て行う場合は、不正アクセスにはあたりません。
自社のシステムでも、委託先やクラウド事業者が管理している部分は、その管理者の許可や利用規約の確認が必要です。
たとえば、クラウド上でWebサイトを守る仕組み(WAF)を試す場合は、規約で禁止されている攻撃の手法がないかも確かめます。
ペネトレーションテストの流れ
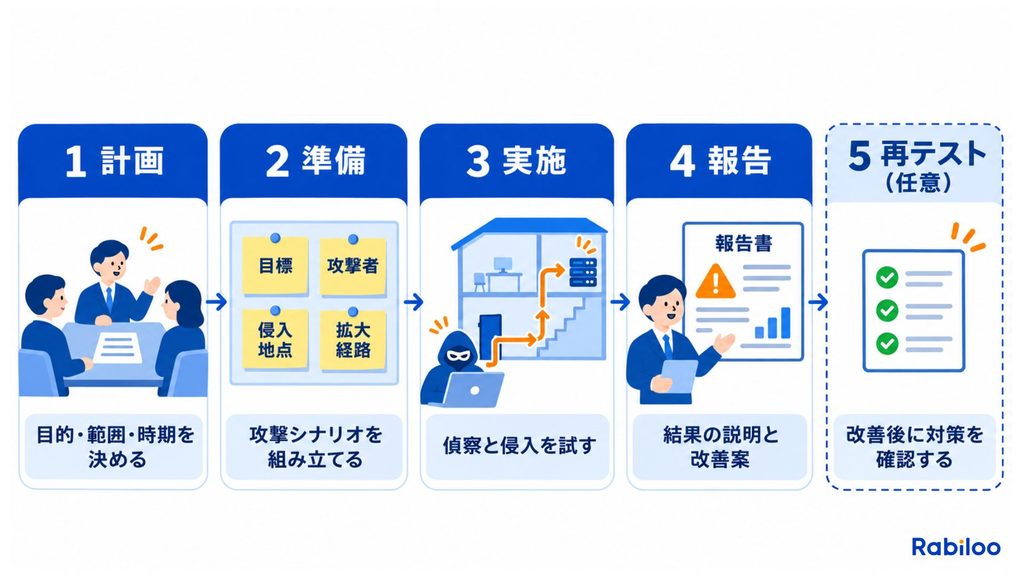
基本の流れは「計画」「準備」「実施」「報告」の4段階で、報告のあとに再テストを行うこともあります。
① 計画:目的・範囲・時期を決める
何のために行うのか、どこまでを対象にするか、いつ行うかを、依頼する側と事業者で話し合って決めます。
ここで決めた内容をもとに、見積もりと実施の案が示されます。
② 準備:攻撃のシナリオを組み立てる
実施の前に、攻撃のシナリオ(筋書き)を組み立てます。
会社のネットワークや業務の環境、重要な情報の扱いを踏まえ、攻撃者の立場で「どうすれば目標に届くか」を考えます。
シナリオは、次の4つの要素でできています。
| 要素 | 内容 | 例 |
|---|---|---|
| 最終的な目標 | 攻撃者が目指すゴール | 社内の管理者権限の掌握、重要な情報の持ち出し(疑似的に) |
| 攻撃者 | 想定する攻撃の主体 | 外部の攻撃者、内部の犯行者 |
| 最初の侵入地点 | 攻撃が始まる場所 | 社員のパソコンへのウイルス感染、VPN機器への侵入 |
| 侵入後に狙う場所 | 目標に届くまでに狙う対象 | 他の社員のパソコン、社員のアカウントを管理するサーバー(Active Directory) |
この段階で、依頼する側には、対象システムの情報の提供と、社内の調整が求められます。
③ 実施:情報を集めて侵入を試す
事前に調べた内容をもとに、対象の情報を集め、侵入を試みます。
トラブルに備えた体制のもとで、安全に進めます。
NRIセキュアのサービスでは、準備に3週間程度、実施に1〜2週間程度が目安とされています。
期間は、対象の範囲やシナリオによって変わります。
④ 報告:結果の説明と改善
確認できた弱点や問題点を整理し、対策の方向性をまとめた報告書が作られます。
報告会で、結果と改善案が説明されます。
⑤ 再テスト:改善の確認(任意)
改善したあとに、対策が効いているかを確かめることがあります。
ツールと専門家の手作業の違い
| 比較項目 | ツールによる確認 | 専門家の手作業 |
|---|---|---|
| 得意なこと | 短時間で広く確認 | 状況に応じた経路の組み立て |
| 苦手なこと | 業務の流れに沿った複雑な攻撃 | 費用がかかりやすい |
| 近い検査 | 脆弱性診断 | ペネトレーションテスト |
自社で行う場合も、ツールは補助として使います。
その場合も、対象の管理者の許可を得て、範囲と手順を文書にしておく必要があります。
費用が決まる仕組み
費用は、専門家の人数と作業日数、対象の範囲、手法によって決まります。
多くの事業者は、条件を聞いたうえで個別に見積もります。
金額は事業者や条件で大きく変わるため、この記事では目安を示しません。
専門家の手作業が中心なので、費用がかかりやすい検査です。
費用を左右する要素
- 対象の範囲と数
- 攻撃シナリオの複雑さ
- 手法(ブラックボックスなど)
- 再テストの有無
- 報告書に書く範囲
見積もりを比較するときの確認点
同じ条件で複数の事業者に依頼すると、比較しやすくなります。
金額だけでなく、技術者の人数と日数、シナリオの内容、再テストの有無、報告書の記載範囲をそろえて見ます。
対象とシナリオを絞らないと、予算に収まりにくくなります。
まず、守りたい対象と、起こしたくない被害を絞るのが現実的です。
依頼先を選ぶときのチェックポイント
依頼先を選ぶときは、まず自社で行えるかを判断します。
そのうえで、事業者の実績・体制・報告書の内容を確認します。
自社で行うか、外部に依頼するか
自社で行ってよいのは、自社が管理するテスト用の環境と、自社が契約したクラウドに限られます。
本番環境や、委託先が管理する環境を含む場合は、外部の専門事業者に依頼するのが望ましいとされています。
確認したい4つのポイント
- 基準への適合:IPAの「情報セキュリティサービス基準適合サービスリスト」に載っているか(ペネトレーションテスト欄に星印)
- 実績と体制:担当する専門家の経験と人数
- 報告書の見本:指摘の内容と、改善策の書き方
- 再テストの条件:有無と費用
結果の深さは、担当する専門家の力量で変わります。
発注の前に、事業者の実績や体制、報告書の見本を確認しておくと安心です。
よくある質問
Q1. ペネトレーションテストの費用はどのくらいですか?
対象の範囲、技術者の人数と作業日数、手法によって変わり、多くの事業者が個別に見積もります。同じ条件で複数の事業者に依頼すると、比較しやすくなります。
Q2. ペネトレーションテストは、どのくらいの頻度で行いますか?
頻度に一律の決まりが示されていないことが多く、システムの変更の多さと重要度に応じて決めます。新しいシステムの公開前や、大きな機能追加・構成変更のあとが目安です。
Q3. TLPTやレッドチームとの違いは何ですか?
金融庁は、TLPTは特定のシステムに絞らず、組織全体を対象にすることが望ましいとしています。ペネトレーションテストは、個別のシステムの技術的な弱点を評価したいときに適しています。
Q4. 自社で実施してもよいですか?
自社が管理する検証環境や、自社が契約したクラウドに限られます。本番環境や委託先が管理する環境を含む場合は、外部の専門事業者への依頼が望ましいとされています。
Q5. ペネトレーションテストは義務ですか?
すべての企業に一律で課される義務かどうかは、この記事では断定しません。クレジットカード情報を扱う事業者向けの基準のように、業界の基準で求められる場合があります。金融機関には、金融庁が実践的なテストの実施を推奨しています。
まとめ
ペネトレーションテストは、攻撃者と同じ手口で、弱点が実際の被害につながるか、侵入できるかを確かめる検査です。
脆弱性診断とは目的が異なり、先に診断で基本的な弱点を修正したうえで、重要なシステムに行うのが一般的です。
実施の前には、目的・範囲・禁止事項・許可を決め、書面で合意しておきます。
まず、守りたいシステムと、その管理者を洗い出すところから始めると、依頼先との相談が進めやすくなります。