「セキュリティ検査の見積もりを依頼したところ、事業者から『脆弱性診断とペネトレーションテスト、どちらにしますか』と聞かれた。」
名前が似ているうえ、説明を読んでも違いがつかめず、どちらを選べばよいか決められない。そんな経験はありませんか?
結論から言うと、脆弱性診断は「弱点を洗い出す検査」、ペネトレーションテストは「その弱点を使って実際に侵入できるかを確かめる検査」です。
ただし、どちらが上ということではなく、目的と順番を決めて使い分けるのが基本です。
この記事では、ペネトレーションテストと脆弱性診断の違いを、結果・費用・頻度まで整理し、状況別の選び方と実施の順番を解説します。
この記事でわかること
- ペネトレーションテストと脆弱性診断の違い
- 状況別の選び方
- 実施する順番と、年間の組み合わせ方
- 費用・頻度の違いと、見積もりのときの確認点
ペネトレーションテストと脆弱性診断の違い
建物の防犯に置き換えると、イメージしやすくなります。
脆弱性診断は、窓や扉、鍵を一つずつ点検し、鍵のかかっていない窓や古くなった錠を一覧にします。
ペネトレーションテストは、実際に侵入を試み、入れた場所と、そこからどこまで進めたかを報告します。
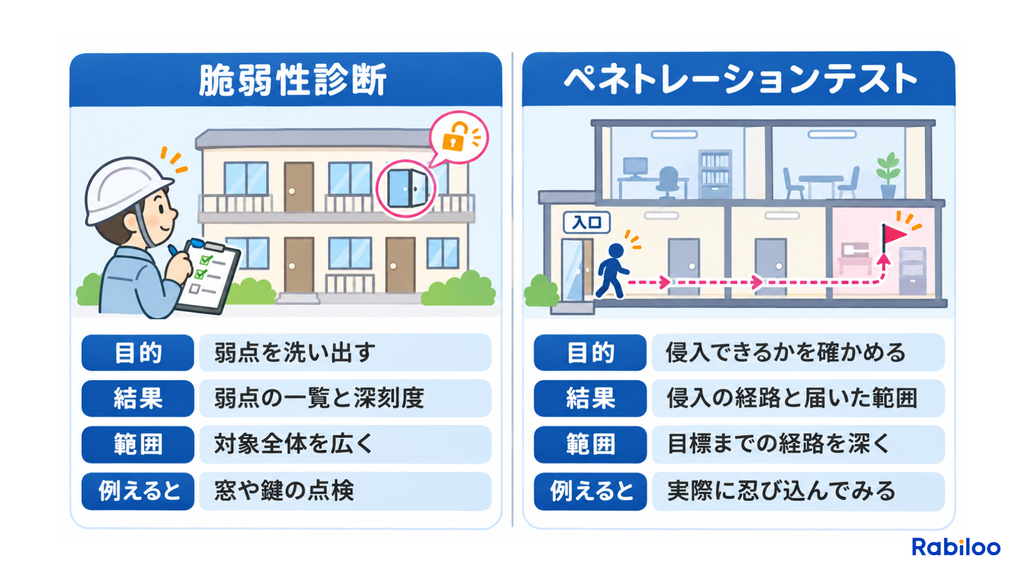
違いを表にまとめると、次のとおりです。
| 比較項目 | 脆弱性診断 | ペネトレーションテスト |
|---|---|---|
| 目的 | 弱点を漏れなく洗い出す | 侵入できるかを確かめる |
| 範囲 | 対象全体を広く | 目標までの経路を深く |
| 到達目標 | 設定しない | 設定する |
| 得られる結果 | 弱点の一覧と深刻度 | 侵入の経路と、届いた範囲 |
| 実施の順番 | 先に行う | 診断で基本的な弱点を直したあと |
それぞれの検査とは
脆弱性診断とは、システムに攻撃の入口となる弱点(脆弱性)がないかを調べ、一覧にして深刻度を示す検査です。
「セキュリティ診断」と呼ばれることもあり、「脆弱性テスト」と呼ぶ人もいます。
調べる対象によって、Webアプリケーション診断や、サーバーやネットワーク機器などの土台を調べるプラットフォーム診断に分かれます。
ペネトレーションテストとは、実際の攻撃者が使う手口を再現して、システムに侵入できるかを試す検査です。
「侵入テスト」「ペンテスト」とも呼ばれます。
診断のように対象で分ける検査ではなく、「侵入できるか」という目的で行う検査です。
目的・範囲・結果の違い
確かめる問いが違うため、手に入る結果も変わります。
確かめる問い
脆弱性診断の問いは、「弱点はどこにあるか」です。
ペネトレーションテストの問いは、「弱点を使って、守りたい情報まで届くか」です。
結果の例
たとえば、あるWebサイトに「管理画面が外から見える状態になっている」「古いソフトウェアが残っている」という2つの弱点があったとします。
脆弱性診断では、この2つが別々の項目として、深刻度とともに一覧に載ります。
ペネトレーションテストでは、この2つをつなげて、「管理画面から入り、古いソフトウェアを足がかりに、顧客情報まで届いた」という一本の道すじとして報告されます。
| 脆弱性診断の報告書 | ペネトレーションテストの報告書 | |
|---|---|---|
| 中心になる内容 | 弱点が見つかった場所と内容、深刻度 | 成功した侵入の経路、届いた情報の範囲 |
| 対策の示し方 | 深刻度の高い弱点から直す案 | 道すじを断つための改善策 |
範囲の違い
脆弱性診断は、依頼時に決めた対象を、決めた項目にそって広く調べます。
ペネトレーションテストは、攻撃のシナリオ(筋書き)を決め、その目標に届くまでの経路を深く調べます。
シナリオによっては、システムだけでなく、従業員の対応や社内の手順まで、調べる対象に含めることがあります。
そのため、決めたシナリオの外にある弱点は見つからないことがあります。
進め方の違い
進め方も、最初の段階から違います。
| 段階 | 脆弱性診断 | ペネトレーションテスト |
|---|---|---|
| 最初に決めること | 調べるシステムと、調べる項目 | 攻撃の筋書きと、どこまで届けば成功とするか |
| 実施 | 決めた項目にそって、順に調べる | 筋書きに沿って、実際に侵入を試す |
| 報告 | 弱点の一覧と、直し方の案 | 侵入できた経路と、届いた範囲 |
診断では見つかりにくいもの
システムの弱点だけが、侵入の入口になるわけではありません。
たとえば、取引先を装ったメールを従業員に送り、添付ファイルを開かせる手口があります。
特定の会社を狙うこうした攻撃は、標的型攻撃と呼ばれます。
この場合、システムに弱点がなくても、従業員のパソコンを通じて社内に入り込まれるおそれがあります。
脆弱性診断は、システムの弱点を調べる検査なので、こうした入り方は調べる対象に入りません。
ペネトレーションテストでは、すでに社内に入られた場合を想定して、その先で守りが働くかも確かめます。
守りを何重にも重ねる考え方を、多層防御といいます。重ねた守りがそれぞれ機能しているかを、実際に試して確認できます。
基準やリストでの扱い
国の基準では、ペネトレーションテストは脆弱性診断サービスの「オプション」という位置づけです。
経済産業省の「情報セキュリティサービス基準」は、脆弱性診断サービスを3種類の診断として定めています。
3種類は、Webアプリケーション、プラットフォーム、スマートフォンアプリケーションです。
IPA(情報処理推進機構)が公開するサービスリストにも、同じ位置づけが記されています。
リストの正式名称は「情報セキュリティサービス基準適合サービスリスト」です。
注釈には、ペネトレーションテスト(侵入試験)サービスは、脆弱性診断サービスのオプションサービスである、と書かれています。
診断サービスの一覧では、ペネトレーションテストにも対応するサービスに星印が付きます。
ただし、これは事業者の登録区分の話です。検査の中身が同じという意味ではありません。
【よくある誤解】ペネトレーションテストは脆弱性診断の上位版である
「ペネトレーションテストは、脆弱性診断をより高度にしたもの」と説明されることがあります。
ただ実際には、どちらが上というものではなく、確かめる内容が違います。
診断は、広く点検して弱点を見つけます。
ペネトレーションテストは、弱点が実際の被害につながるかを確かめます。
両者は補い合う関係で、一方がもう一方の代わりになるわけではありません。
境目があいまいなこともある
ラックの解説では、診断サービスの中にも、見つけた弱点を実際に使って、何ができるかまで調べる種類があると説明されています。
また、診断で足りる内容なのにペネトレーションテストを希望される例や、その逆の例が、しばしばあるとされています。
そのため、名前だけで判断せず、「何を確かめたいのか」で選びます。
たとえば、特定のサーバーやアプリケーションについて、弱点を使って入れるかどうかだけを知りたいなら、診断で足りるとする解説もあります。
その場合は、ペネトレーションテストまで進めなくてよいこともあります。
状況別の選び方
迷ったときは、状況から選ぶと決めやすくなります。
| 状況 | 向いている検査 | 理由 |
|---|---|---|
| 初めて第三者の検査を受ける | 脆弱性診断 | まず全体の弱点を把握できる |
| 新しいシステムを公開する前 | 脆弱性診断 | 基本的な弱点を、公開前に直せる |
| 大きな機能追加や、構成の変更のあと | 脆弱性診断 | 新しく入り込んだ弱点を確認できる |
| 決済や個人情報を扱う重要なシステム | 診断のあとにペネトレーションテスト | 弱点がつながって、情報まで届かないかを確かめられる |
| 今の対策や監視の体制が働くかを知りたい | ペネトレーションテスト | 実際に侵入を試すことで、攻撃に気づけるかを確かめられる |
| 経営層や取引先に、被害のイメージを示したい | ペネトレーションテスト | どこまで届いたかを、具体的に示せる |
| 次にどの対策へ投資するかを決めたい | ペネトレーションテスト | 侵入できた経路から、どこで食い止めるべきかが見える |
| 予算が限られている | まず脆弱性診断 | 基本的な弱点を直してから、重要な部分だけを深く調べる |
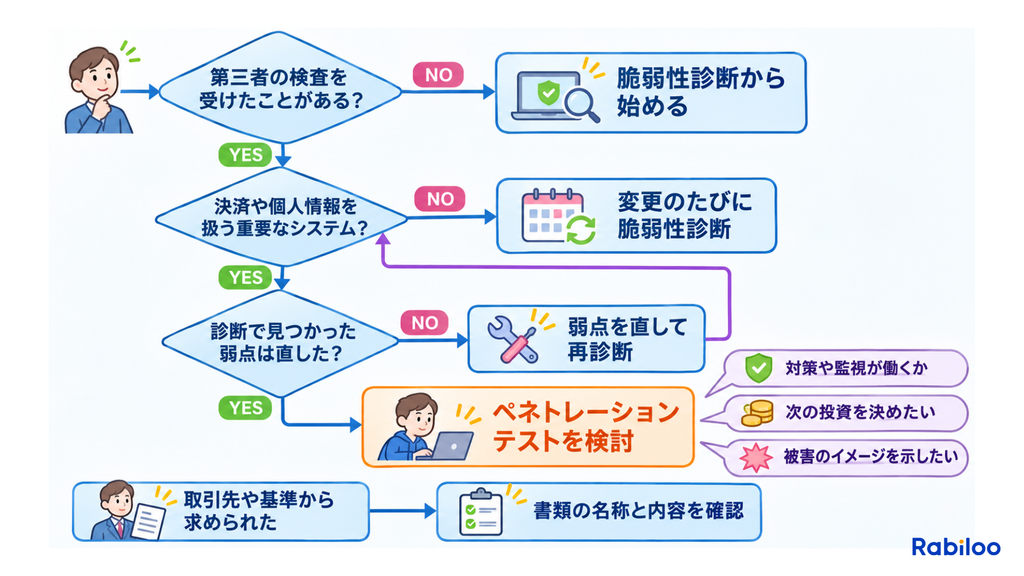
たとえば、クレジットカード業界のガイドラインは、ECサイトを運営するカード加盟店に、次のように求めています。
「脆弱性診断又はペネトレーションテストを定期的に実施し、必要な修正対応を行う」
実施の順番と、年間の組み合わせ方
基本は二段階です。最初に脆弱性診断を行って基本的な弱点を修正し、そのあと、重要なシステムに限ってペネトレーションテストを行います。
各社の解説では、先に診断で全体を調べ、見つかった重要な弱点やリスクの高い箇所にだけペネトレーションテストを行うと、費用と運用の負担を抑えやすいとされています。
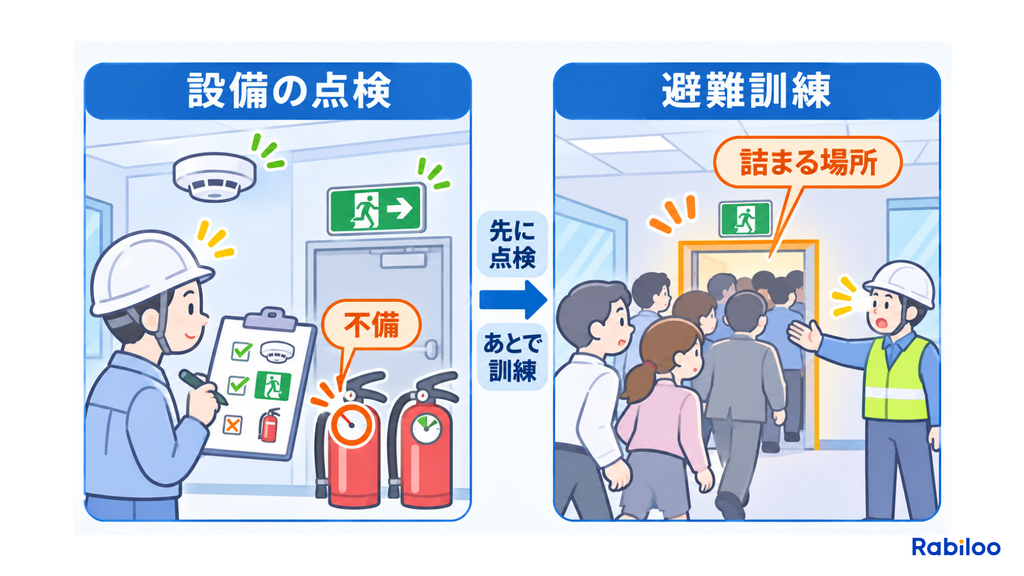
防災に例えると、消防設備の点検と、避難訓練の関係に近い形です。
消防設備の点検では、消火器や火災報知器、非常口の表示を一つずつ確認し、不備を一覧にします。避難訓練では、火災を想定して実際に人が動き、逃げ遅れる場所や、詰まる場所を確かめます。
消火器が空のまま避難訓練をしても、分かるのは「消火器が空だった」ということだけで、点検で見つかる内容にとどまります。先に設備の不備を直してから訓練に進めば、訓練でしか分からないことに集中できます。
システムも同じです。先に脆弱性診断で基本的な弱点を直し、そのあとでペネトレーションテストに進みます。
年間の組み合わせの例
次の表は一例です。変更の多さと、システムの重要度に合わせて調整します。
| 時期 | 行うこと |
|---|---|
| システムの公開前 | 脆弱性診断で弱点を洗い出し、直す |
| 公開前から公開後(重要なシステムのみ) | 弱点を直したあとに、ペネトレーションテストを行う |
| 大きな変更のあと | 脆弱性診断で、新しい弱点がないかを確かめる |
| 定期的に | 脆弱性診断を繰り返す。重要なシステムには、ペネトレーションテストを年に1回前後行う |
脆弱性診断は、機能の追加や改修のたびに行うほか、定期的に繰り返します。
ECサイトでは、サーバーやネットワーク機器の診断は、四半期に1回程度が目安です。
ペネトレーションテストは、年1回以上とされ、年1〜2回を推奨する解説もあります。
費用・期間・頻度の違いと、見積もりのときの確認点
費用や期間は、手作業が中心のペネトレーションテストのほうが、かかりやすいとされています。
金額は事業者や条件で大きく変わるため、この記事では目安を示しません。
| 比較項目 | 脆弱性診断 | ペネトレーションテスト |
|---|---|---|
| 費用の傾向 | ツール中心なら比較的低く、手作業が増えるほど高くなる | 専門家の手作業が中心で、高くなりやすい |
| 期間の目安 | 対象の量による。1週間程度から | 1週間程度から、数か月かかることもある |
| 頻度の目安 | 変更のたびと、定期的に(ECサイトのサーバーなどは四半期に1回程度) | 年1回以上(年1〜2回を推奨する解説もある) |
出典:IPA「ECサイト構築・運用セキュリティガイドライン」、GMOセキュリティ24、フューチャーセキュアウェイブの解説記事(2026年11月確認)
見積もりを取るときの確認点
見積書に「ペネトレーションテスト」と書かれていても、中身は事業者によって異なることがあります。
名前ではなく、次の点を確認しましょう。
- 目的:弱点の一覧が欲しいのか、侵入できるかを確かめたいのか
- 到達目標:どこまで届けば成功とするか
- 手法:ツール中心か、専門家の手作業か
- 対象の範囲と、対象から外すもの
- 報告書の内容:弱点の一覧か、侵入の経路か
- 担当する専門家の経験と人数
- 報告内容の説明を受けられるか、診断後に質問や相談ができるか
- 再テストの有無と費用
各社の解説では、ペネトレーションテストの報告書は専門的な内容になりやすいとされています。
読み解きを手伝ってもらえるかも、選ぶときの確認点になります。
TLPT・ASMとの違い
2つの検査のほかに、名前を聞く機会が多いものに、TLPT(脅威ベースのペネトレーションテスト)とASM(アタックサーフェスマネジメント)があります。
TLPT(脅威ベースのペネトレーションテスト)
実際の攻撃者の手口を再現して、侵入や改ざんができるかを確かめるテストです。
侵入できるかに加えて、攻撃に気づけるか、対応が適切かまで確かめます。
レッドチームテストとも呼ばれます。
金融庁は、特定のシステムに絞らず、組織全体を対象にすることが望ましいとしています。
個別のシステムの弱点を知りたい段階では、脆弱性診断やペネトレーションテストが向いているとされています。
ASM(アタックサーフェスマネジメント)
外から見えるIT資産を継続的に洗い出し、弱点を評価する取り組みです。
脆弱性診断が、把握しているシステムを深く調べるのに対し、ASMは、把握できていない公開資産も含めて洗い出します。
診断の代わりではなく、補う位置づけです。
よくある質問
Q1. ペネトレーションテストと脆弱性診断の違いは何ですか?
脆弱性診断は、システム全体の弱点を洗い出し、一覧にして深刻度を示す検査です。ペネトレーションテストは、弱点を使って、実際に侵入できるかを確かめる検査です。
Q2. どちらを先に受けるべきですか?
一般には、最初に脆弱性診断を行い、基本的な弱点を修正します。そのあと、重要なシステムに限ってペネトレーションテストを行います。初めて第三者の検査を受ける場合も、まず脆弱性診断が向いているとされています。
Q3. ペネトレーションテストは、脆弱性診断より優れていますか?
どちらが上ということはありません。確かめる内容が違うため、補い合う関係です。一方がもう一方の代わりになるわけではありません。
Q4. 脆弱性診断だけで十分ですか?
目的によります。弱点を洗い出して直したい場合は、脆弱性診断が向いています。重要なシステムで、弱点がつながって情報まで届かないかを確かめたい場合や、取引先や基準から求められた場合は、ペネトレーションテストも検討します。
Q5. 見積もりに「ペネトレーションテスト」とあるとき、何を確認しますか?
目的、到達目標、手法、対象の範囲、報告書の内容、再テストの有無です。名前が同じでも、中身が事業者によって異なることがあるためです。
まとめ
脆弱性診断は、弱点を洗い出して直せる状態にする検査です。ペネトレーションテストは、弱点を使って実際に侵入できるかを確かめる検査です。
どちらが上ということではなく、補い合う関係です。
基本は二段階です。最初に脆弱性診断を行って基本的な弱点を修正し、そのあと、重要なシステムに限ってペネトレーションテストを行います。
見積もりでは、名称ではなく、目的と中身を確認しましょう。